René van Eijk
Adviseert over privacy, informatiebeveiliging en AI. Voornamelijk actief bij woningcorporaties en retail.
- Tel06 55 70 74 08
- Mail[email protected]
Directie, raad van commissarissen en toezichthouder willen weten of het goed geregeld is. Wij zorgen dat je het antwoord klaar hebt.
Je zit niet te wachten op een dik rapport dat in een la verdwijnt. Je wilt weten wat er echt moet, wat het oplevert en hoe je dat laat zien.
CIPP/E-certificering voor privacy, CAICO voor AI. Voor informatiebeveiliging: jarenlang werken met BIC 4.0 en ISO 27001, en de invoering van NIS2 bij de Rijksoverheid. De regels veranderen elk jaar. Onze kennis ook.
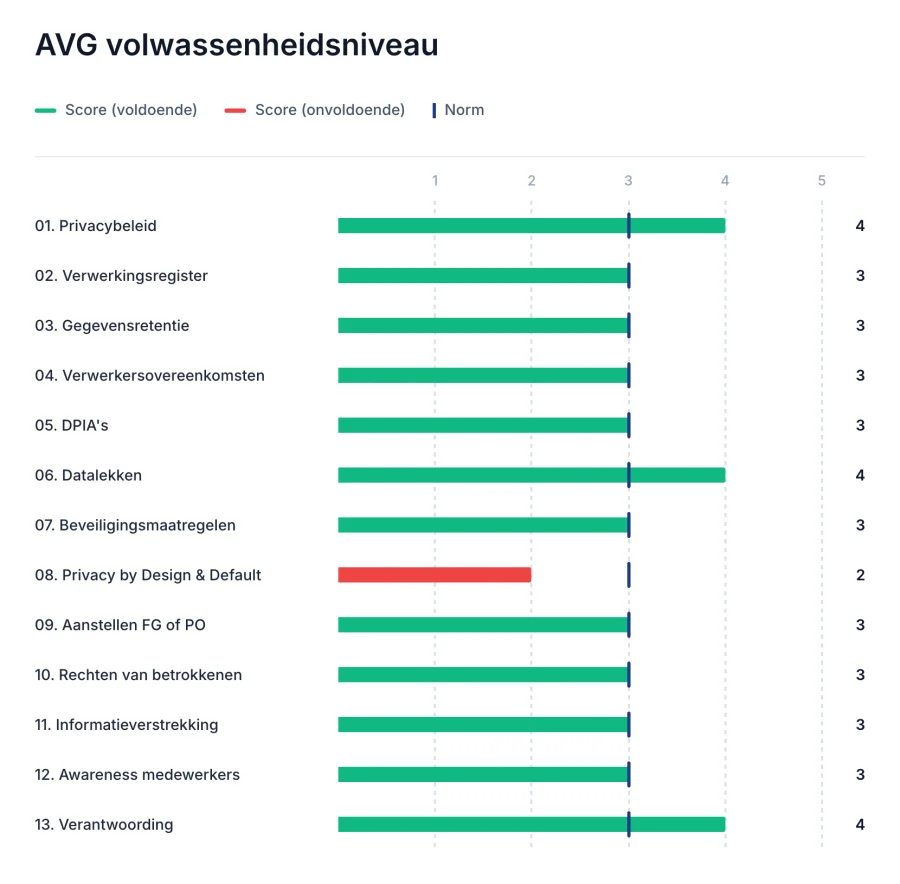
Met ons eigen volwassenheidsmodel zie je per onderdeel waar je staat. Met onze aanpak herhaal je de meting elk jaar. Zo ziet directie hoe je groeit naar het gewenste volwassenheidsniveau, en dat je dat niveau daarna vasthoudt.
Sinds 2007 in de woningcorporatiesector, sinds 2016 in retail en sinds 2022 bij de Rijksoverheid. Daardoor beginnen we niet bij nul, maar bij jouw vraag.
Je werkt met de specialist zelf, niet met een accountmanager. Korte lijnen, snel antwoord.
Van een eerste nulmeting tot een vaste officer aan tafel. Je kiest wat je nodig hebt.
Voldoen aan de AVG, zonder papieren tijger.
Ken je risico's. En laat zien dat je ze beheerst.
Je medewerkers gebruiken al AI. Zijn er afspraken?
Een crisis oefen je niet op papier. In onze simulatie speelt AI de aanvaller, de journalist en de toezichthouder, en reageert live op elke keuze. Net echt, maar zonder de schade. Er zijn meerdere oefenscenario's mogelijk. Na afloop volgt een analyse van jullie aanpak, geen beoordeling van personen.
Meer dan 15 organisaties werken met ons samen. Dit doen we voor ze.
Plan een vrijblijvend gesprek. We horen waar je tegenaan loopt en kijken samen wat nodig is.
Een helder voorstel: wat we doen, wat het oplevert en wat het kost.
Je werkt direct met de specialist, met korte lijnen en regelmatige terugkoppeling over de voortgang.
Privacy hoort aantoonbaar op orde te zijn, niet alleen op papier. We laten zien waar je staat, wat de volgende stap is en hoe je dat aan directie en toezicht laat zien. Je werkt met een internationaal gecertificeerd privacyprofessional (CIPP/E).
Je wilt weten hoe je ervoor staat en wat de volgende stap is.
We meten per onderdeel hoe volwassen je privacy is, met ons eigen volwassenheidsmodel. Je krijgt een managementsamenvatting voor directie en toezicht, met duidelijke prioriteiten. Herhaal je de meting elk jaar, dan maak je de groei zichtbaar.
Je hebt deskundigheid nodig, maar geen fulltime functie.
Een eigen privacy officer voor een vast aantal uren per maand. Aanspreekpunt voor vragen, DPIA's, datalekken en het verwerkingsregister, en sparringpartner voor de directie.
Beveiliging werkt pas als beleid, techniek en gedrag op elkaar aansluiten. We brengen je risico's in kaart, kiezen de maatregelen die ertoe doen en zorgen dat het bestuur aantoonbaar grip heeft.
Je wilt weten hoe goed je beveiliging is en waar je eerst moet investeren.
We toetsen je beveiliging aan BIC 4.0 (de baseline voor corporaties) of ISO 27001. Je krijgt concrete verbeterpunten, op volgorde van risico.
Je wilt onderbouwde keuzes maken over maatregelen.
Samen met je team brengen we de belangrijkste dreigingen en risico's in kaart, volgens de RAVIB-methode: gestructureerd en praktisch.
Je wilt weten of NIS2 voor je geldt en wat het van het bestuur vraagt.
Onder NIS2 ligt de verantwoordelijkheid nadrukkelijk bij het bestuur. Bestuurders moeten:
We bepalen of en hoe NIS2 op je van toepassing is, toetsen waar je staat en maken je NIS2-ready.
Je wilt doorlopend grip, zonder eigen fulltime security officer.
Ondersteuning bij beleid, maatregelen, leveranciers en incidenten, door iemand die je organisatie kent.
Grote kans dat er in je organisatie al met AI wordt gewerkt, vaak zonder duidelijke afspraken. Dat biedt kansen, maar ook risico's: gegevens die naar buiten gaan, uitkomsten die niet kloppen, regels die je niet naleeft.
Je wilt AI benutten zonder de controle te verliezen.
Heldere afspraken over welke tools mogen, welke gegevens je wel en niet gebruikt en wie waarvoor verantwoordelijk is. Praktisch, zodat medewerkers het ook echt volgen.
Je moet kunnen aantonen dat je medewerkers verantwoord met AI werken.
Sinds februari 2025 verplicht de AI Act organisaties om te zorgen dat medewerkers die met AI werken voldoende kennis hebben. Wij zorgen dat je team weet wat AI kan, waar de risico's zitten en hoe je er verantwoord mee werkt. En dat je dat kunt aantonen.
Je wilt een AI-toepassing invoeren en verrassingen achteraf voorkomen.
We toetsen de toepassing vooraf aan de AI Act en de AVG, wijzen op de risico's en adviseren over de juiste maatregelen.
Met een gecertificeerd AI compliance officer (CAICO) aan tafel weet je wat mag, wat moet en wat je kunt aantonen.
Beleid en techniek zijn het halve werk. Het verschil maak je met mensen die weten wat ze moeten doen, en waarom. Van de werkvloer tot de bestuurskamer.
AI speelt aanvaller, pers, toezichthouder en verontruste klanten, en reageert live op jullie keuzes. Zo oefent je crisisteam of bestuur onder realistische druk. Na afloop krijg je een evaluatie: wat ging goed en wat moet beter.
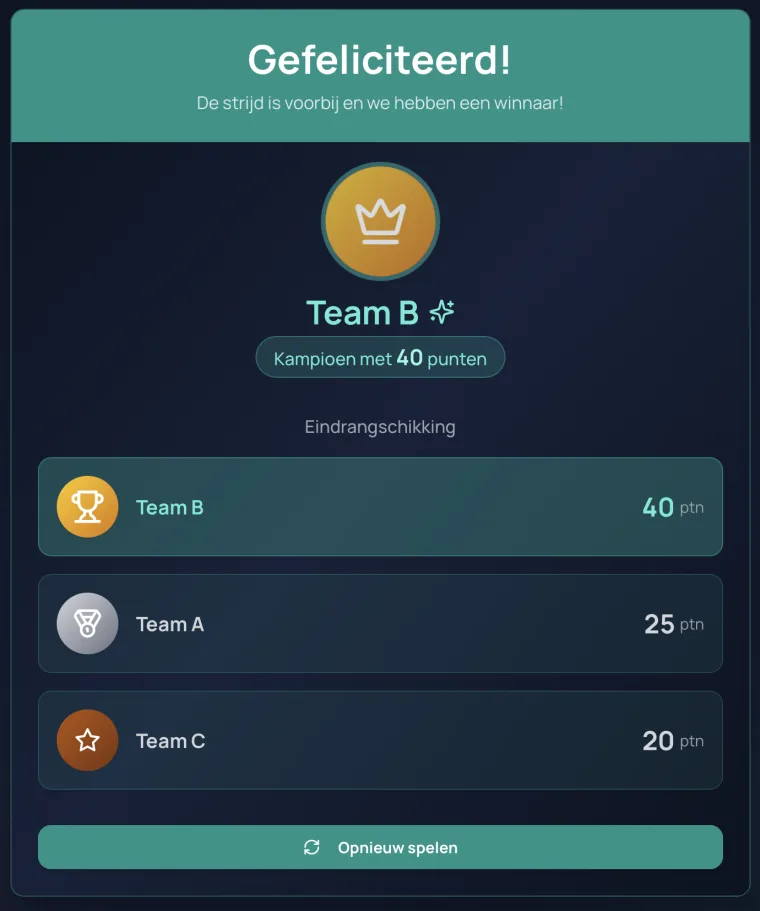
Teams strijden tegen elkaar in een quiz vol herkenbare situaties uit de praktijk, met verrassende spelelementen onderweg. Competitief, leuk en het blijft hangen.
Zo zet je privacy en security met energie op de kaart, in plaats van als verplicht nummer. Ook ideaal bij de onboarding: nieuwe medewerkers weten vanaf dag één waar ze op moeten letten.
Privacy Network is een klein, onafhankelijk adviesbureau voor privacy, informatiebeveiliging en AI. Je werkt rechtstreeks met ons, van het eerste gesprek tot de uitvoering.
Adviseert over privacy, informatiebeveiliging en AI. Voornamelijk actief bij woningcorporaties en retail.
Adviseert over privacy, informatiebeveiliging en NIS2. Voornamelijk actief bij overheid, retail en woningcorporaties.
We kennen de branche, en jouw organisatie leren we snel kennen. Je hebt korte lijnen, krijgt eerlijk advies als iets beter kan en werkt steeds met dezelfde mensen. Geen wisselende consultants, geen accountmanager ertussen.
Vraagt een opdracht om meer capaciteit of specifieke expertise? Dan schakelen we vaste partners in die we kennen en vertrouwen.
We zijn onafhankelijk: we verkopen geen software en hebben geen belang bij de oplossing die je kiest.
Bel of mail René of Richard. Een kennismaking is vrijblijvend: we horen graag waar je tegenaan loopt en zeggen eerlijk of we kunnen helpen.
Privacy is ons vak, dus we gaan zelf ook zorgvuldig om met jouw gegevens. Hier lees je welke gegevens we verwerken, waarom, hoe lang we ze bewaren en welke rechten je hebt.
Laatst gewijzigd op 27 oktober 2026
Geen tracking, geen advertentiecookies en geen bezoekersstatistieken. Je hoeft dus nergens toestemming voor te geven.
We verwerken alleen gegevens die we nodig hebben om contact met je te hebben en onze opdrachten uit te voeren.
We verkopen je gegevens niet en delen ze alleen met partijen die we nodig hebben voor onze dienstverlening.
Je kunt je gegevens altijd inzien, laten aanpassen of laten verwijderen. Eén mailtje is genoeg.
Privacy Network is een onafhankelijk adviesbureau voor privacy, informatiebeveiliging en AI. Wij zijn verantwoordelijk voor de verwerking van persoonsgegevens zoals beschreven in deze verklaring.
Per situatie zie je hieronder welke gegevens we gebruiken, met welk doel, op welke wettelijke grondslag en hoe lang we ze bewaren. We verwerken geen bijzondere persoonsgegevens, zoals gegevens over gezondheid of godsdienst, en geen burgerservicenummers.
| Situatie | Gegevens | Doel en grondslag | Bewaartermijn |
|---|---|---|---|
| Je neemt contact met ons op | Naam, e-mailadres, telefoonnummer, organisatie en de inhoud van je bericht | Je vraag beantwoorden of een kennismaking plannen. Gerechtvaardigd belang of, als je een offerte vraagt, voorbereiding van een overeenkomst. | Tot 1 jaar na het laatste contact, tenzij er een opdracht uit voortkomt |
| Je organisatie is opdrachtgever | Naam, functie, zakelijke contactgegevens en factuurgegevens van contactpersonen | De opdracht uitvoeren en factureren. Uitvoering van de overeenkomst en wettelijke verplichting (fiscale bewaarplicht). | Facturen en administratie 7 jaar; overige gegevens tot 2 jaar na afloop van de opdracht |
| Je doet mee aan een training, crisisoefening of game | Naam, e-mailadres, functie en je antwoorden op het evaluatieformulier | De sessie organiseren en evalueren. Gerechtvaardigd belang bij het uitvoeren van de opdracht van je werkgever. | 1 jaar na de laatste sessie |
| Je werkt samen met ons als partner of leverancier | Naam, zakelijke contactgegevens en afspraken over de samenwerking | De samenwerking onderhouden. Uitvoering van de overeenkomst of gerechtvaardigd belang. | Tot 2 jaar na het einde van de samenwerking |
| Je bezoekt deze website | IP-adres, browsertype, opgevraagde pagina en tijdstip | De website veilig en beschikbaar houden en misbruik voorkomen. Gerechtvaardigd belang. | Alleen zo lang als nodig voor beveiliging en het oplossen van storingen |
Als we gegevens langer moeten bewaren omdat de wet dat vereist, doen we dat. Daarna verwijderen of anonimiseren we ze.
Als externe privacy officer, security officer of adviseur krijgen we soms toegang tot persoonsgegevens die onze opdrachtgever verwerkt, bijvoorbeeld bij het onderzoeken van een datalek of het uitvoeren van een DPIA. In die situaties is de opdrachtgever verantwoordelijk voor de gegevens en treden wij op als verwerker. We leggen de afspraken daarover vast in een verwerkersovereenkomst en gebruiken de gegevens alleen voor de opdracht.
Deze website plaatst zelf geen cookies. We gebruiken geen bezoekersstatistieken, geen advertentienetwerken, geen social-mediaknoppen en geen ingesloten video's of kaarten van andere partijen. Ook de lettertypen en afbeeldingen komen van onze eigen server.
De website wordt beveiligd door Cloudflare. Als Cloudflare verdacht verkeer ziet, kan het een beveiligingscookie plaatsen om echte bezoekers van bots te onderscheiden. Deze cookies zijn strikt noodzakelijk en bevatten geen gegevens om je te volgen. Volgens de Telecommunicatiewet is daarvoor geen toestemming nodig.
| Cookie | Van | Doel | Bewaartermijn |
|---|---|---|---|
__cf_bm | Cloudflare | Onderscheid maken tussen mensen en bots | 30 minuten |
cf_clearance | Cloudflare | Onthouden dat je een beveiligingscontrole hebt doorstaan (alleen na zo'n controle) | Zolang de controle geldig is, standaard 30 minuten |
Je kunt cookies altijd weigeren of verwijderen via de instellingen van je browser. De website blijft dan gewoon werken.
We verkopen je gegevens nooit. We delen ze alleen als dat nodig is voor onze dienstverlening of als de wet ons daartoe verplicht. Met partijen die namens ons gegevens verwerken, sluiten we een verwerkersovereenkomst.
We bewaren gegevens zo veel mogelijk binnen de Europese Economische Ruimte. Cloudflare is een Amerikaans bedrijf en kan daardoor technische gegevens zoals je IP-adres buiten de EU verwerken. Cloudflare is gecertificeerd onder het EU-VS Data Privacy Framework en heeft daarnaast de standaardcontractbepalingen van de Europese Commissie ondertekend. Vul aan voor de e-mailleverancier.
De AI die we gebruiken bij crisisoefeningen draait op onze eigen server. Wat deelnemers tijdens een oefening invoeren, gaat niet naar een cloudaanbieder en wordt niet gebruikt om AI-modellen te trainen. We nemen geen besluiten over personen die uitsluitend door een computer worden genomen.
We nemen passende technische en organisatorische maatregelen om je gegevens te beschermen tegen verlies, onbevoegde toegang en misbruik. Denk aan versleutelde verbindingen, beveiligde accounts, beperkte toegang tot gegevens en geheimhouding. Als er toch iets misgaat, handelen we volgens de meldplicht datalekken.
Op grond van de AVG heb je recht op inzage, rectificatie, verwijdering, beperking, overdraagbaarheid en bezwaar tegen verwerking op basis van gerechtvaardigd belang.
Stuur je verzoek naar [email protected]. Je krijgt binnen een maand antwoord. Soms vragen we je om aan te tonen wie je bent. Stuur daarvoor nooit een kopie van je paspoort of ID-kaart; we vragen alleen wat echt nodig is.
Heb je een vraag of klacht over hoe we met je gegevens omgaan? Neem dan contact met ons op, dan zoeken we samen naar een oplossing. Kom je er met ons niet uit, dan kun je een klacht indienen bij de Autoriteit Persoonsgegevens.
We passen deze verklaring aan als onze dienstverlening of de wetgeving verandert. De meest actuele versie staat altijd op deze pagina. Deze versie is van 27 oktober 2026.
Een vrijblijvend gesprek over waar je tegenaan loopt. We zeggen eerlijk of we kunnen helpen.
Of mail naar [email protected]